POLITICA DE TRATAMIENTO DE DATOS PERSONALES
PUNTONET S.A.
1.Objetivo
La presente Política Interna de Tratamiento de Datos Personales (en adelante, la «Política») establece los lineamientos, principios, responsabilidades y controles que PUNTONET S.A. (en adelante, «PUNTONET») adopta para garantizar el cumplimiento de la normativa vigente en materia de protección de datos personales, en particular: Esta Política constituye el instrumento rector del Sistema de Gestión de Protección de Datos Personales (SGPDP) de PUNTONET y se encuentra vinculada al Manual del Sistema de Gestión de Protección de Datos Personales (MAN-PDP-01), que desarrolla en detalle los procedimientos, controles y herramientas operativas para su implementación.
2.Alcance
La Política aplica a todos los tratamientos de datos personales realizados por PUNTONET, desde la recolección hasta la eliminación o anonimización de los datos, abarcando:
a) Datos de clientes: recopilados a través del sitio web puntonet.ec, canales digitales, redes sociales oficiales, formularios físicos, llamadas telefónicas y demás puntos de recopilación de datos personales.
b) Datos de colaboradores: derivados de procesos de postulación, contratación, gestión de nómina y relación laboral.
c) Datos de proveedores y terceros: obtenidos mediante formularios de verificación, contratos y demás instrumentos definidos por PUNTONET.
d) Datos tratados por encargados del tratamiento por cuenta de PUNTONET, incluyendo proveedores de servicios tecnológicos, cloud computing y plataformas SaaS.
Es de aplicación obligatoria para todos los colaboradores directos e indirectos, las áreas, niveles de gobierno, aliados de negocio, distribuidores, proveedores y empresas relacionadas de PUNTONET que ejecutan actividades de tratamiento de datos personales.
3.Definiciones
Para efectos de esta Política, se adoptan las definiciones establecidas en el Art. 4 de la LOPDP y el RGLOPDP, así como las siguientes precisiones aplicables al contexto de PUNTONET:
a) Consentimiento: Manifestación de la voluntad libre, específica, informada e inequívoca por la que el titular autoriza el tratamiento de sus datos personales.
b) Dato personal: Dato que identifica o hace identificable a una persona natural, directa o indirectamente. Todo dato personal será considerado confidencial y de uso interno.
c) Responsable del tratamiento: PUNTONET, como persona jurídica que decide sobre la finalidad y medios del tratamiento de datos personales.
d) Encargado del tratamiento: Persona natural o jurídica que trata datos personales por cuenta de PUNTONET.
e) Subencargado: Tercero contratado por el encargado para realizar parte del tratamiento, previa autorización del responsable.
f) Titular: Persona natural cuyos datos personales son objeto de tratamiento: clientes, colaboradores, proveedores y terceros.
g) Delegado de Protección de Datos (DPD): Persona natural designada por PUNTONET para asesorar, supervisar y velar por el cumplimiento normativo en materia de protección de datos.
h) Transferencia internacional: Comunicación de datos personales fuera del territorio ecuatoriano, sujeta a garantías adecuadas conforme la LOPDP.
i) Tratamiento a gran escala: Tratamiento que cumple los criterios del Modelo Técnico de Gran Escala (MTGE) conforme Res. SPDP-SPD-2026-0005-R.
j) SGPDP: Sistema de Gestión de Protección de Datos Personales de PUNTONET, articulado por esta Política y el Manual MAN-PDP-01.
k) RAT: Registro de Actividades de Tratamiento, herramienta obligatoria de trazabilidad de todos los tratamientos de datos.
l) EIPD: Evaluación de Impacto en Protección de Datos, proceso de análisis preventivo de riesgos en tratamientos de alto riesgo.
4. Roles y responsabilidades
4.1. Principio general
La protección de datos personales es una responsabilidad transversal. Todos los empleados, colaboradores, aliados de negocio, distribuidores, proveedores y empresas relacionadas de PUNTONET, desde el momento de su contratación, deben conocer y cumplir esta Política y los principios que rigen el tratamiento de datos personales en PUNTONET.
4.2. Comité de Protección de Datos Personales
El Comité de Protección de Datos Personales es el órgano colegiado encargado de velar por el cumplimiento de esta Política y del SGPDP. Sus funciones incluyen:
a) Aprobar, revisar y actualizar la Política y el Manual del SGPDP.
b) Supervisar la implementación del programa de cumplimiento.
c) Conocer y decidir sobre incidentes de vulneración de datos personales.
d) Evaluar resultados de auditorías internas y externas.
e) Gestionar la mejora continua del SGPDP conforme el ciclo PHVA (Planificar-Hacer-Verificar-Actuar).
4.3. Delegado de Protección de Datos (DPD)
PUNTONET designará un Delegado de Protección de Datos conforme a los Arts. 48-50 de la LOPDP y la Res. SPDP-SPD-2025-0028-R. El DPD deberá:
a) Contar con título universitario de tercer nivel en Derecho, Sistemas de Información, Comunicación o Tecnologías, conforme la normativa vigente.
b) Ser registrado y notificado ante la SPDP dentro de los 15 días siguientes a su designación.
c) Asesorar al responsable y encargados sobre obligaciones legales.
d) Supervisar el cumplimiento normativo y coordinar con la SPDP.
e) Ser punto de contacto para titulares y para la autoridad de control.
f) Gozar de garantías de independencia conforme la normativa de la SPDP, incluyendo protección ante cesación, despido o sanción injustificada por el ejercicio de sus funciones.
4.4. Responsables de área
Cada Gerente y/o Jefe de departamento es responsable de velar por el cumplimiento de esta Política en su área, con el asesoramiento del DPD. Sus obligaciones específicas incluyen: cooperar en evaluaciones de riesgo, implementar medidas de mitigación, consultar al DPD sobre el impacto de nuevos proyectos que involucren datos personales, así como actualizar y reportar nuevas actividades de tratamiento para su inclusión en el RAT.
5. Políticas
5.1. Políticas Generales
PUNTONET se rige por los principios establecidos en la LOPDP y por los siguientes principios empresariales, que constituyen los lineamientos generales de obligatorio cumplimiento para todo tratamiento de datos personales:
5.1.1. Juridicidad, lealtad y transparencia
Todo tratamiento de datos personales se realiza sobre bases de legitimación válidas, con lealtad hacia el titular y transparencia tanto interna como frente a titulares y autoridades competentes. Los procesos que involucren datos personales son visibles a través de las herramientas del SGPDP.
5.1.2. Limitación de la finalidad
Los datos personales se recopilan para finalidades determinadas, explícitas y legítimas, y no serán tratados ulteriormente de manera incompatible con dichas finalidades.
5.1.3. Minimización de datos
Solo se recopilan y tratan los datos personales adecuados, pertinentes y estrictamente necesarios para las finalidades declaradas. Cuanto menor sea el volumen de datos tratados, menor será el riesgo asociado.
5.1.4. Calidad y exactitud
Los datos personales deben ser exactos, completos y actualizados. La información de calidad es una herramienta que permite ofrecer servicios de calidad. Todos los colaboradores tienen el compromiso de facilitar la actualización de los datos en la medida de lo posible.
5.1.5. Conservación limitada
Los datos personales se conservan únicamente durante el tiempo necesario para cumplir con las finalidades del tratamiento, o conforme lo exija la normativa aplicable. Vencido el plazo de conservación, los datos deberán ser eliminados, anonimizados o bloqueados conforme la Res. SPDP-SPD-2025-0030-R.
5.1.6. Seguridad y confidencialidad
PUNTONET implementa medidas técnicas y organizativas apropiadas para garantizar la confidencialidad, integridad y disponibilidad de los datos personales. El deber de secreto y confidencialidad se extiende a todos los colaboradores, independientemente de su área, e incluye la protección tanto de documentación física y digital como el uso adecuado de dispositivos y sistemas de información.
5.1.7. Protección desde el diseño y por defecto
Todo nuevo proyecto, producto, servicio o sistema de información que involucre tratamiento de datos personales deberá incorporar medidas de protección de datos desde su concepción (privacy by design) y por defecto (privacy by default). Esta evaluación previa se documentará conforme al procedimiento establecido en el Manual del SGPDP.
5.1.8. Responsabilidad proactiva (accountability)
PUNTONET adopta un enfoque proactivo que implica no solo cumplir con la normativa, sino poder demostrar dicho cumplimiento en todo momento ante la SPDP, ARCOTEL y cualquier autoridad competente. Para ello, mantiene evidencia documental de todas las decisiones y acciones adoptadas en materia de protección de datos.
5.2. Políticas Específicas
5.2.1. Bases de legitimación del tratamiento
Todo tratamiento de datos personales realizado por PUNTONET debe sustentarse en al menos una de las siguientes bases de legitimación conforme la LOPDP:
a) Consentimiento libre, específico, informado e inequívoco del titular.
b) Ejecución de un contrato o medidas precontractuales.
c) Cumplimiento de una obligación legal.
d) Protección de intereses vitales del titular o de otra persona.
e) Cumplimiento de una misión en interés público o ejercicio de poderes públicos.
f) Interés legítimo del responsable, conforme los criterios de la Res. SPDP-SPD 2025-0041-R, siempre que no prevalezcan los derechos y libertades del titular.
La base de legitimación para cada tratamiento deberá quedar documentada en el Registro de Actividades de Tratamiento (RAT).
5.2.2. Finalidades del tratamiento
PUNTONET utiliza datos personales para las siguientes finalidades:
a) Fines comerciales: gestión de clientes, prospección, prestación de servicios de telecomunicaciones e internet.
b) Fines estadísticos y de análisis: estudios transversales de datos de clientes, colaboradores y proveedores, previa anonimización o seudonimización cuando corresponda.
c) Gestión administrativa interna: nómina, contabilidad, compras, gestión de talento humano.
d) Cumplimiento regulatorio: transferencia de datos a entidades públicas que lo requieran en virtud de sus competencias.
e) Seguridad: gestión de incidentes, videovigilancia (en los casos que aplique), control de accesos.
5.2.3. Registro de Actividades de Tratamiento (RAT)
PUNTONET mantiene un Registro de Actividades de Tratamiento actualizado y completo que documenta, como mínimo:
- Identificación del responsable y, en su caso, del encargado.
- Finalidades del tratamiento y base de legitimación.
- Categorías de datos personales y de titulares.
- Destinatarios o categorías de destinatarios.
- Transferencias nacionales e internacionales y sus garantías.
- Plazos de conservación.
- Medidas de seguridad técnicas y organizativas.
- Identificación de tratamientos a gran escala conforme el MTGE (Res. SPDP-SPD 2026-0005-R).
El RAT debe ser actualizado de manera continua. Las áreas que identifiquen nuevas actividades de tratamiento deben reportarlas al DPD para su registro. El procedimiento detallado se encuentra en el Manual del SGPDP (MAN-PDP-001).
5.2.4. Derechos de los titulares
PUNTONET reconoce y garantiza a los titulares de datos personales el ejercicio de los siguientes derechos conforme la LOPDP:
- Acceso: conocer qué datos se tratan y cómo.
- Rectificación y actualización: corregir datos inexactos o incompletos.
- Eliminación / cancelación / supresión: solicitar la eliminación, supresión o cancelación de los datos cuando ya no sean necesarios.
- Oposición: oponerse al tratamiento en supuestos específicos.
- Portabilidad: recibir datos en formato estructurado y de uso común, o solicitar su transmisión a otro responsable.
- Limitación: restringir el tratamiento en determinadas circunstancias.
- No ser objeto de decisiones automatizadas: derecho a no ser sometido a decisiones basadas únicamente en tratamientos automatizados que produzcan efectos jurídicos o significativos, conforme la Res. SPDP-SPD-2026-0009-R.
- Suspensión del tratamiento: en los casos que establece la ley.
- Revocatoria del consentimiento: en cualquier momento y sin necesidad de justificación.
Los titulares podrán ejercer sus derechos a través de los siguientes canales:
a) Correo institucional: derechosarco@puntonet.com.ec
b) Atención presencial en los centros de atención al cliente a nivel nacional. PUNTONET, a través del DPD, analizará la pertinencia del requerimiento y notificará la resolución dentro de los 15 días que establece la LOPDP (Art. 30). El procedimiento detallado, incluyendo requisitos de la solicitud, criterios de categorización y plantillas de respuesta, se encuentra en el Manual del SGPDP.
5.2.5. Transferencias nacionales e internacionales
Las transferencias o comunicaciones de datos personales realizadas por PUNTONET se rigen por la Res. SPDP-SPD-2025-0024-R y las siguientes reglas:
5.2.5.1. Transferencias nacionales. Toda transferencia o comunicación de datos personales a terceros dentro del territorio ecuatoriano requiere una base de legitimación válida y quedará documentada en el RAT.
5.2.5.2. Transferencias internacionales. Las transferencias de datos fuera de Ecuador solo son lícitas si:
i. El país destino cuenta con una decisión de adecuación emitida por la SPDP.
ii. Existen garantías apropiadas (cláusulas contractuales tipo, normas corporativas vinculantes).
iii. Aplica una excepción legal específica (consentimiento explícito, ejecución de contrato, interés vital).
Los contratos con encargados y subencargados que impliquen transferencia internacional deberán incorporar cláusulas de protección de datos conforme la Res. SPDP-SPD-2025-0006-R.
PUNTONET no comunica ni transfiere datos personales fuera de sus aliados de negocio o empresas relacionadas, salvo los casos dispuestos en normativa aplicable o bajo solicitud de autoridad competente.
5.2.6. Relación con encargados y subencargados del tratamiento
Todo tratamiento de datos personales por parte de un encargado o subenc argado deberá estar regulado por contrato que establezca, conforme el Art. 34 de la LOPDP:
a) Instrucciones claras del responsable sobre el tratamiento.
b) Prohibición de tratar datos para fines distintos a los del contrato.
c) Prohibición de transferir o comunicar datos sin autorización.
d) Medidas de seguridad técnicas y organizativas equiparables a las del responsable.
e) Deber de confidencialidad.
f) Obligación de asistencia para la atención de derechos de titulares.
g) Eliminación o devolución de datos al finalizar la relación contractual.
h) Puesta a disposición de información para demostrar cumplimiento.
i) Autorización previa del responsable para subcontratar.
Servicios concesionados. PUNTONET puede colaborar con otras empresas a través de acuerdos de concesión o marca blanca. En estos casos, la responsabilidad sobre el tratamiento de los datos personales podría darse bajo las modalidades de encargo de tratamiento, corresponsabilidad o responsabilidad independiente. En cada caso PUNTONET observará la aplicación de las normas de protección de datos personales y, por responsabilidad proactiva, someterá a las empresas con las que trabaje a un estándar similar.
5.2.7. Gestión de vulneraciones de seguridad
PUNTONET establece un protocolo de notificación de vulneraciones de seguridad conforme los plazos legales:
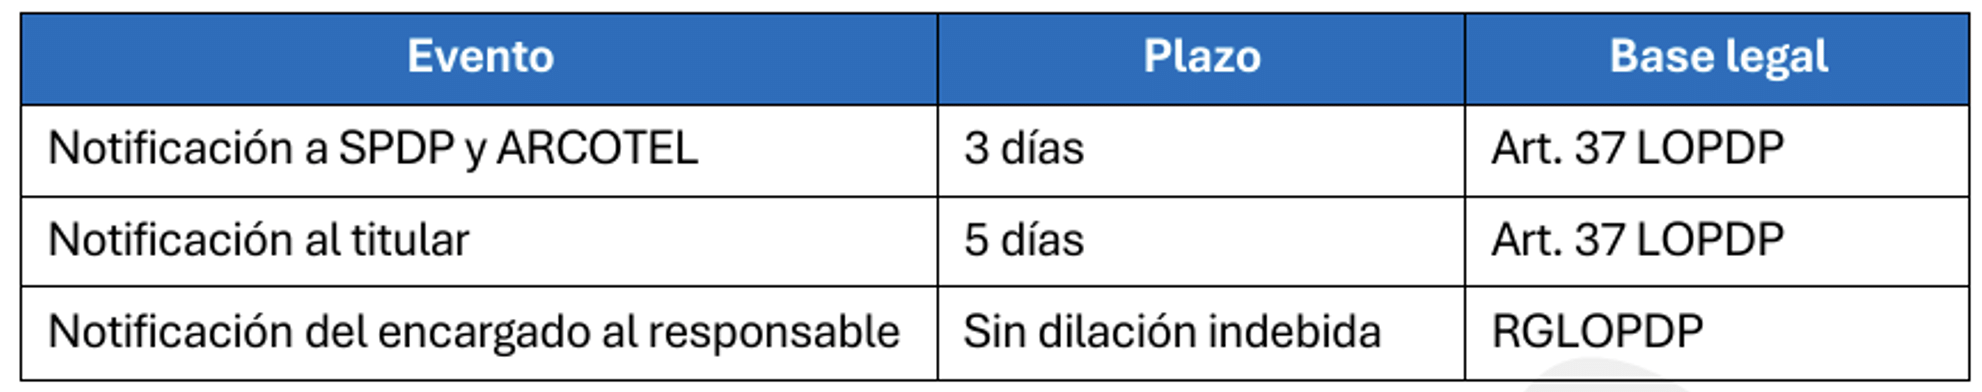 El protocolo de respuesta a incidentes, incluyendo la composición del equipo de respuesta, los criterios de evaluación de gravedad, las plantillas de notificación y el procedimiento de documentación, se detallan en el Manual del SGPDP (MAN-PDP-001).
5.2.8. Evaluación de Impacto en Protección de Datos (EIPD)
PUNTONET realizará Evaluaciones de Impacto en Protección de Datos conforme la Res. SPDP-SPD-2025-0003-R, de forma obligatoria cuando:
- Se implementen nuevos tratamientos de datos que puedan entrañar un alto riesgo para los derechos y libertades de los titulares.
- Se realicen tratamientos a gran escala de datos sensibles.
- Se implementen sistemas de inteligencia artificial que traten datos personales.
- Se produzcan cambios significativos en tratamientos existentes.
- Se realicen perfiles sistemáticos o evaluaciones automatizadas con efectos jurídicos.
La metodología y plantillas de EIPD se encuentran en el Manual del SGPDP.
5.2.9. Tratamiento de datos mediante inteligencia artificial
Conforme la Res. SPDP-SPD-2026-0009-R, cuando PUNTONET desarrolle, entrene, implemente, despliegue o provea sistemas de inteligencia artificial que traten datos personales, deberá cumplir las siguientes obligaciones adicionales:
a) Informar al titular de manera clara y transparente sobre el tratamiento automatizado, sus fines y su carácter automatizado.
b) Implementar procesos de gestión de riesgos y EIPD específicos para sistemas de IA.
c) Adoptar medidas de seguridad proporcionadas al riesgo, categoría y volumen de datos.
d) Registrar los tratamientos automatizados en el RAT.
e) Auditar periódicamente el funcionamiento de los sistemas de IA.
f) Garantizar el derecho del titular a no ser objeto de decisiones basadas única o parcialmente en valoraciones automatizadas, y a ejercer sus derechos de información y oposición.
PUNTONET garantiza el cumplimiento de los siguientes principios rectores cuando haga uso de sistemas de inteligencia artificial:
- Transparencia: informaremos claramente cuando los datos sean procesados por sistemas de IA y cómo esto puede afectar los servicios que recibe.
- Equidad y no discriminación: los sistemas de IA deben buscar evitar sesgos y promover resultados justos para todos los usuarios.
- Privacidad y seguridad de datos: la implementación de la IA se realiza con las más estrictas medidas de seguridad y privacidad, asegurando que los datos estén protegidos y se usen solo para los fines indicados.
- Control humano: mantener supervisión humana constante sobre los sistemas de IA para asegurar su correcto funcionamiento y para intervenir en caso de errores o resultados inesperados.
- Responsabilidad: asumimos la responsabilidad por las decisiones y resultados generados por nuestros sistemas de IA, y nos comprometemos a corregir cualquier impacto negativo que pueda surgir.
5.2.10. Medidas de seguridad
PUNTONET, mediante el análisis de riesgos en seguridad de la información, ciberseguridad y gestión de la privacidad, implementa los controles necesarios para asegurar la confidencialidad, integridad y disponibilidad de los datos personales. Las medidas incluyen:
- Controles técnicos: cifrado, seudonimización y anonimización conforme la Res. SPDP-SPD-2025-0030-R, control de accesos, monitoreo de incidentes, respaldos periódicos.
- Controles organizativos: políticas de seguridad de la información, cláusulas de confidencialidad, gestión de accesos basada en roles, segregación de funciones.
- Controles contractuales: cláusulas de protección de datos en todos los contratos conforme la Res. SPDP-SPD-2025-0006-R.
5.2.11. Auditoría y supervisión
Conforme la Res. SPDP-SPD-2025-0005-R sobre el Plan Anual de Auditorías y la Res. SPDP-SPD-2026-0005-R sobre tratamiento a gran escala, PUNTONET se someterá a:
a) Auditorías internas o externas al menos una vez cada doce (12) meses cuando realice tratamientos a gran escala.
b) Auditorías adicionales cuando se produzcan cambios significativos en la naturaleza, alcance, circunstancias o fines del tratamiento.
c) Revisiones periódicas de cumplimiento por parte del DPD.
d) Cooperación plena con las auditorías que disponga la SPDP.
5.2.12. Programa de cumplimiento y mejora continua
PUNTONET Implementará un Programa de Cumplimiento de Protección de Datos Personales basado en el ciclo PHVA(Planificar-Hacer-Verificar-Actuar):
Planificar:
- Inventario y actualización continua de procesos que involucren datos personales (RAT).
- Evaluación y gestión sistemática de riesgos vinculados a la privacidad.
- Realización de EIPD en tratamiento de alto riesgo.
Hacer:
- Aplicación de los principios de privacidad desde el diseño y por defecto.
- Atención oportuna de solicitudes de derechos de titulares.
- Capacitación y sensibilización continua de todos los colaboradores.
Verificar:
- Auditorías internas y externas periódicas.
- Monitoreo de indicadores de cumplimiento (KPIs del SGPDP).
- Revisión de resultados por el Comité de Protección de Datos.
Actuar:
- Implementación de acciones correctivas y preventivas.
- Actualización de la Política, Manual y procedimientos según hallazgos.
- Fomento permanente de la cultura interna de protección de datos.
6. Revisión y/o actualización
La presente política debe ser revisada por lo menos una vez al año y/o cuando existan cambios en la normativa legal vigente, resoluciones de la SPDP, en los procesos internos o en la estructura organizacional que afecten su aplicación o control. De igual forma, PUNTONET se reserva el derecho de actualizar la presente Política cuando sea necesario por evolución tecnológica, resultados de auditorías o como parte del proceso de mejora continua del SGPDP.
Los titulares de datos personales serán informados sobre los cambios que afecten directamente sus derechos o el tratamiento de sus datos, a través del Aviso de Privacidad publicado en el sitio web de PUNTONET. La presente Política entra en vigor a partir de su aprobación por el Comité de Protección de Datos Personales.
7. Excepciones a la política
Toda excepción al cumplimiento de la presente Política deberá ser solicitada por escrito al Delegado de Protección de Datos, quien evaluará el riesgo asociado y emitirá un pronunciamiento previo. La aprobación corresponde al Comité de Protección de Datos
Las excepciones aprobadas serán temporales, tendrán un plazo de vigencia definido, incluirán las medidas compensatorias que correspondan y quedarán documentadas como evidencia del SGPDP para su seguimiento y revisión. No procederá excepción alguna respecto de obligaciones establecidas de manera imperativa en la LOPDP, su Reglamento General o las resoluciones emitidas por la SPDP.
8. Sanciones
8.1. Sanciones disciplinarias internas a la política
El incumplimiento de la presente política será gestionado conforme al Reglamento Interno de Trabajo y la normativa laboral vigente, aplicando medidas proporcionales según la gravedad, reiteración e impacto de la falta.
Las sanciones podrán incluir:
1. Faltas leves: la primera ocurrencia de incumplimientos menores genera llamados de atención verbales o escritos.
2. Faltas graves: las reincidencias o incumplimientos que afecten la operación, seguridad o activos generan llamados de atención escritos y medidas disciplinarias conforme al Reglamento Interno de Trabajo.
3. Faltas muy graves: las reincidencias reiteradas o incumplimientos que comprometan la seguridad generen afectación económica o infrinjan gravemente la política pueden derivar en la terminación de la relación laboral conforme a la normativa vigente.
8.2. Sanciones legales aplicables a PUNTONET
El incumplimiento de la LOPDP por parte de PUNTONET, en su calidad de responsable del tratamiento, puede derivar en sanciones administrativas impuestas por la SPDP:
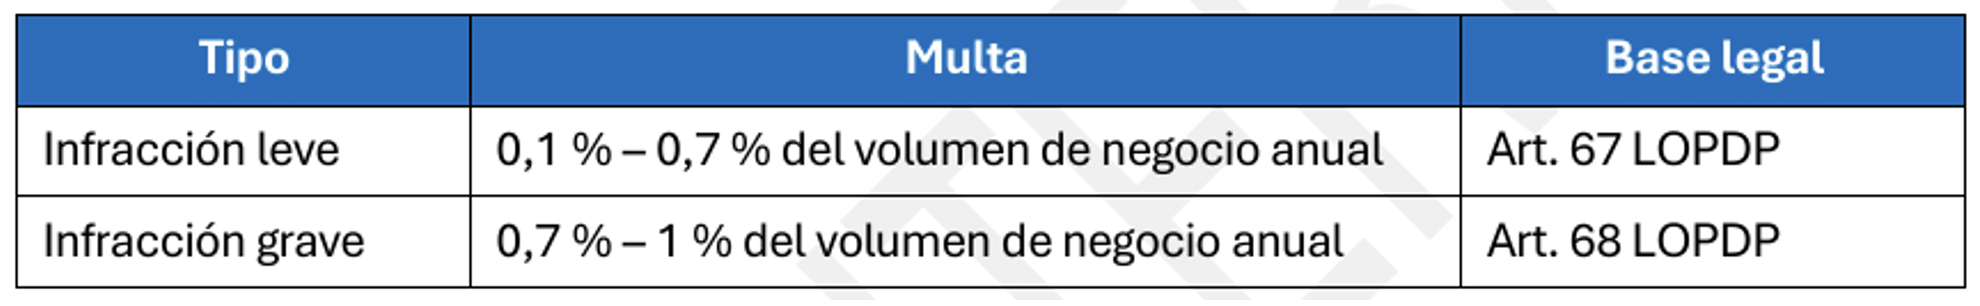
La SPDP puede además ordenar el cese del tratamiento, la supresión de datos, la publicación de la sanción y la notificación obligatoria a titulares afectados (Art. 66 LOPDP). El COIP prevé penas de 1 a 3 años de prisión por revelación indebida de información personal (Arts. 199-201).
9. Documentos de referencia
9.1. Marco legal primario
a) Constitución de la República del Ecuador, Art. 66 numeral 19.
b) Ley Orgánica de Protección de Datos Personales (LOPDP), R.O. Suplemento 459, 26 de mayo de 2021.
c) Reglamento General a la LOPDP (RGLOPDP), 2023.
d) Código Orgánico Integral Penal (COIP), Arts. 199-201.
e) Ley Orgánica de Telecomunicaciones.
9.2. Normativa secundaria SPDP (2025-2026)
a) Res. SPDP-SPD-2025-0003-R: Guía de Gestión de Riesgos y Evaluación de Impacto.
b) Res. SPDP-SPD-2025-0005-R: Plan Anual de Auditorías (PAA).
c) Res. SPDP-SPD-2025-0006-R: Obligación de incorporar cláusulas de protección de datos en contratos.
d) Res. SPDP-SPD-2025-0022-R: Metodología para el cálculo de multas.
e) Res. SPDP-SPD-2025-0024-R: Transferencias nacionales e internacionales de datos personales.
f) Res. SPDP-SPD-2025-0028-R: Reglamento del delegado de Protección de Datos Personales.
g) Res. SPDP-SPD-2025-0030-R: Seudonimización, anonimización, bloqueo y eliminación de datos.
h) Res. SPDP-SPD-2025-0034-R: Procedimiento de evaluación y revisión de la LOPDP.
i) Res. SPDP-SPD-2025-0041-R: Normativa sobre interés legítimo como base de legitimación.
j) Res. SPDP-SPD-2026-0005-R: Tratamiento de datos personales a gran escala.
k) Res. SPDP-SPD-2026-0009-R: Protección de datos en el uso de sistemas de inteligencia artificial.
9.3. Estándares internacionales
a) ISO/IEC 27701:2019 — Sistemas de Gestión de Privacidad de la Información.
b) ISO/IEC 27001:2022 — Sistemas de Gestión de la Seguridad de la Información.
c) ISO 9001:2015 — Sistemas de Gestión de la Calidad.